
اعضای «مرکز هماهنگی بحران سایبری» فرانسه پس از مشاهده چندین حمله بیثباتکننده علیه منافع فرانسه و انجام تحقیقات مرتبط با آن، اعلام کردند که این حملات از سوی «واحدهای تهاجمی سایبری شهید شوشتری و شهید کاوه» انجام شده است که در مرکز الکترونیک و سایبری سپاه پاسداران انقلاب اسلامی فعالیت میکنند.
چکیده گزارش رسمی که دولت فرانسه روز دوشنبه ۹ نوامبر در این موضوع منتشر کرد، به قرار زیر است:
حملات ۱۱ و ۱۲ اکتبر ۲۰۲۶ توسط واحد شهید کاوه، وابسته به مرکز الکترونیک و سایبری سپاه پاسداران انجام شد.
در ۱۲ اکتبر «مرکز هماهنگی بحران سایبری» از وقوع حملهای مطلع شد که کنترلکنندههای تبرید را در تقریبا ۷۰۰ فروشگاه بزرگ خردهفروشی در فرانسه هدف قرار داده بود. پس از نفوذ آنها در طول شب یکشنبه ۱۱ اکتبر تا دوشنبه ۱۲ اکتبر ۲۰۲۶، پارامترهای یخزدایی تجهیزات برای کار در دماهای بالا اصلاح شد که منجر به خسارات قابل توجه کالا و در حداقل ۱۵ مورد آتشسوزی شد.
نهادهای آسیبدیده، عمدتا در بخش خردهفروشی (بهویژه گروههای کازینو، لکلرک، کوآپریتیو یو، مترو، کارفور و اینترمارش) هستند. مرکز هماهنگی بحران سایبری از سایر قربانیان در بخش کشاورزی-غذایی، از جمله چندین قصابی کوچک، یک کشتارگاه و کارخانههای تعاونی فرآوری مواد غذایی نیز آگاه است.
مرکز هماهنگی بحران سایبری همچنین هدف قرار گرفتن همزمان چندین دستگاه اشنایدر الکتریک متعلق به تاسیسات کوچک برق آبی در فرانسه را که به همان حمله مرتبط است، مشاهده کرده است که اثرات متوسطی بر تجهیزات هدف داشته است.
حمله سایبری علیه کنترلکنندههای یخچالهای فرانسوی، مجموعهای از شواهد را ارائه میدهد که به سپاه پاسداران انقلاب اسلامی ایران به عنوان مغز متفکر این حمله و واحد تهاجمی سایبری شهید کاوه به عنوان عامل آن، اشاره دارد.

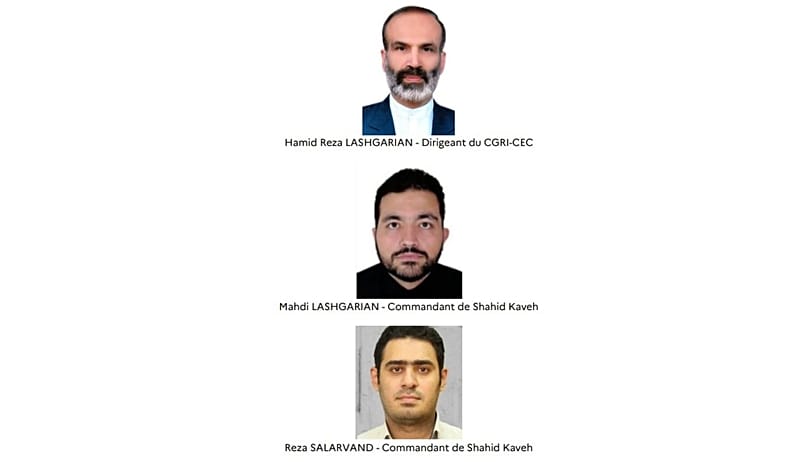
واحد شهید کاوه، به رهبری رضا سالاروند و مهدی لشگریان، عمدتا از طریق نامهای مستعار آنلاین خود، از جمله CyberAveng3rs، Soldiers of Solomon، Mr. Soul و Cyber Isnaad Front همچنین پلتفرم ارتباطی آنلاین خود (CyberbanNews) شناخته میشود.
این واحد، کمپینهای گستردهای را با هدف خرابکاری علیه تجهیزات صنعتی، عمدتا علیه اسرائیل و ایالات متحده، همچنین علیه فرانسه و سایر کشورهای اروپایی انجام میدهد.
این واحد به ویژه (از طریق آواتار خود CyberAveng3rs) مسئولیت کمپینی را که در نوامبر ۲۰۲۳ انجام شد، بر عهده گرفت و شرکت اسرائیلی Unitronics را که سیستمهای کنترل صنعتی مورد استفاده در ایالات متحده و اروپا را تولید میکند، هدف قرار داد.
این واحد همچنین مسئولیت یک کارزار خرابکاری گسترده علیه منافع اسرائیل و آمریکا را که بر تجهیزات کنترل صنعتی از جمله تجهیزات تبرید اسرائیل در مارس و آوریل ۲۰۲۶ تاثیر گذاشت، بر عهده گرفت.
واحد شهید کاوه، حداقل از ژوئن ۲۰۲۴ میلادی اسکریپتهایی در اختیار داشته است که آن را قادر میسازد تجهیزات کنترل صنعتی از شرکتهای اشنایدر الکتریک، زیمنس و راکول را اسکن، دسترسی و کنترل کند.
شواهدی که حمله ۱۱ و ۱۲ اکتبر ۲۰۲۶ به کنترلکنندههای برودت را، به واحد شهید کاوه مرتبط میکند:
حمله سایبری علیه کنترلکنندههای برودت فرانسه مجموعهای از شواهد را ارائه میدهد که سپاه پاسداران انقلاب اسلامی را به عنوان عامل تحریک و واحد شهید کاوه را به عنوان عامل حمله نشان میدهد:
• زیرساخت مورد استفاده برای انجام این حمله، در همان دوره، برای شناسایی تجهیزات اشنایدر الکتریک بهویژه در واحدهای تولید برق و آب کوچک و متوسط نیز مورد استفاده قرار گرفته است. تکنیکهای مورد استفاده در این عملیات، حداقل از آوریل ۲۰۲۶ توسط واحد شهید کاوه مورد استفاده قرار گرفتهاند.
• برای انجام حمله به سیستمهای تبرید فرانسه، اپراتورها از ابزار اسکن FOFA استفاده کردند. این ابزار معمولا توسط روش حمله ۲ در عملیاتهای مختلف خود استفاده میشود؛
• حمله سایبری که کنترلکنندههای تبرید را هدف قرار داده بود، در ۱۳ اکتبر ۲۰۲۶ در رسانه تبلیغاتی CyberbanNews مرتبط با واحد شهید کاوه منتشر شد؛
• ردپای استفاده از زبان فارسی در زیرساخت حمله یافت شد.ط
حملاتی که از سال ۲۰۲۰ علیه فرانسه توسط واحد شهید شوستری انجام شده
سپاه پاسداران انقلاب اسلامی ایران، مسئول چندین عملیات انجام شده علیه فرانسه یا منافع فرانسه از سال ۲۰۲۰ است که با هدف بیثبات کردن کشور، از طریق «واحد شهید شوستری» انجام شده است؛ واحدی وابسته به مرکز الکترونیک و سایبری سپاه پاسداران که در منابع آزاد با نامهای Iliyanet یا Emennet Pasargad نیز شناخته و مستند شده است.
بنابراین، مرکز هماهنگی بحران سایبری میتواند حمله به مجله هفتگی شارلی ابدو در سال ۲۰۲۰ توسط امنت پاسارگاد/شهید شوشتری را تایید کند که در سال ۲۰۲۱ توسط گروه لب دوختگان (گروهی که خود را به عنوان یک سازمان هکری مخالف ایرانی معرفی میکند) فاش شده بود. این طرح حمله سایبری ظاهرا به عنوان اقدامی تلافیجویانه و ارعاب علیه شارلی ابدو انجام شده بود؛ یعنی علی مجله هفتگی که در سپتامبر ۲۰۲۰ کارتونهای پیامبر اسلام را بازنشر کرده بود.
در ۴ ژانویه ۲۰۲۳، تاریخی که قرار بود شارلی ابدو نتایج مسابقه کارتون با تصاویر علی خامنهای را (در حمایت از اعتراضاتی که از سپتامبر ۲۰۲۲ در ایران ادامه داشت) منتشر کند، تیمهای شرکت انتشاراتی این مجله، از تخریب فروشگاه آنلاین این هفتهنامه همچنین سرقت اطلاعات موجود در پایگاه داده آن مطلع شدند.
تحقیقات بعدی، عناصر فنی زیرساخت حمله همچنین شواهدی از سوءاستفاده از این حمله از طریق ادعاهای آنلاین درباره مسئولیت را آشکار کرد. این عناصر به واحد شهید شوشتری نسبت داده میشوند که به نمایندگی از سپاه پاسداران عمل میکند.
مرکز هماهنگی بحران سایبری همچنین میتواند یک حمله بیثباتکننده دیگر را به این واحد نسبت دهد که یک شرکت مدیریت نمایش ویدیویی را (که در سازماندهی بازیهای المپیک و پارالمپیک پاریس ۲۰۲۴ نقش داشت) هدف قرار داده بود.
از ۲۰ ژوئیه ۲۰۲۴، به یک شرکت فرانسوی که یک سیستم مدیریت نمایش ویدیویی را اداره میکرد، با استفاده از روشی که توسط واحد شهید شوشتری انجام شده بود، نفوذ شد. مهاجمان تلاش کردند تا این نمایشگرها را برای پخش مونتاژهای عکسهایی که مشارکت ورزشکاران اسرائیلی در بازیهای پاریس ۲۰۲۴ را محکوم میکرد، بربایند اما این نفوذ قبل از اینکه مهاجم موفق به نمایش این تصاویر روی نمایشگرها شود، کشف شد.
تحقیقات انجام شده از ۲۵ ژوئیه ۲۰۲۴، فعالیت مخربی را که حداقل چند روز قبل از کشف نقض امنیتی وجود داشته، تایید کرد و شاخصهای فنی مربوطه را شناسایی کرد. چندین ابزار مشاهده شده در طول تحقیقات که توسط مهاجمان استفاده میشدند، توسط فروشندگان امنیتی و شرکای بینالمللی مرتبط با Emennet Pasargad نیز مستندسازی شدند.
تجزیه و تحلیلها، فعالیت مرور وب را قبل از افتتاحیه بازیهای المپیک و پارالمپیک ۲۰۲۴ (JOP2024) در چندین وبسایت رسانهای فرانسوی شناسایی کردند. تحقیقات نشان داد که مونتاژهای عکس مورد استفاده مهاجم برای نمایش در تابلوهای دیجیتال شرکت هدف، ابتدا در ۲۴ ژوئیه ۲۰۲۴ (یک روز قبل از کشف نقض امنیتی) در یک حساب اینستاگرام با زبان فارسی منتشر شده و سپس توسط دو حساب ایکس همچنین در روزنامه ایرانی «جهان نیوز» به اشتراک گذاشته شده است. این تحقیقات همچنین استفاده مهاجمان از دو آدرس IP متعلق به ISP های ایرانی را در طول فعالیتهایشان در شبکه قربانی نشان داد.
وزیر خارجه فرانسه: انجام هیچ واکنشی را در قبال حملات سایبری ایران رد نمیکنیم
ژان-نوئل بارو، وزیر خارجه فرانسه روز سهشنبه اعلام کرد که پاریس در واکنش به حمله سایبری گسترده ماه اکتبر علیه صدها یخچال در فروشگاههای زنجیرهای که ایران را مسئول آن میداند، «هیچ گزینهای را کنار نمیگذارد.»
او به شبکه خبری «فرانسانفو» گفت که سفیر ایران احضار و تلاشهایی برای اعمال تحریمها در سطح اروپا صورت انجام خواهد شد.
ژان-نوئل بارو افزود: «ما هیچ گزینهای را رد نمیکنیم و تمام اقداماتی را که متناسب و ضروری بدانیم (از جمله اقداماتی که ممکن است به صورت عمومی اعلام نکنیم) برای بازداشتن از حملات بیشتر به کار خواهیم بست.»
به گفته بارو، هدف این است که «هر کسی، چه در ایران و چه در هر جای دیگر، که ممکن است وسوسه شود دوباره دست به چنین کاری بزند، از این کار بازداشته شود.»
آقای بارو یک روز پیش از این تایید کرده بود که سپاه پاسداران عامل حملات سایبری به فروشگاههای زنجیرهای بوده است؛ اقدامی که نخستین مورد از خرابکاریهای سایبری در این مقیاس بزرگ در خاک فرانسه محسوب میشود.
بارو در حاشیه نشست وزرای خارجه «گروه هفت» در پاریس گفت: «این حمله هم از نظر وسعت و هم از نظر سطح خصومت، بیسابقه است.»
از آن زمان، حوادث مشابهی در سایر کشورهای اروپایی نیز گزارش شده است.
در تاریخ ۲ نوامبر، فروشگاههایی در دستکم ۹ کشور اروپایی دیگر هدف حمله سایبری به سیستمهای فریزر آنها قرار گرفتند.
لور بکو، دادستان پاریس نیز روز دوشنبه اعلام کرد که تحقیقاتی را در مورد واحد «شهید کاوه» آغاز کرده و درخواست صدور حکم جلب بینالمللی برای دو تن از مقامات این واحد کرده است.

